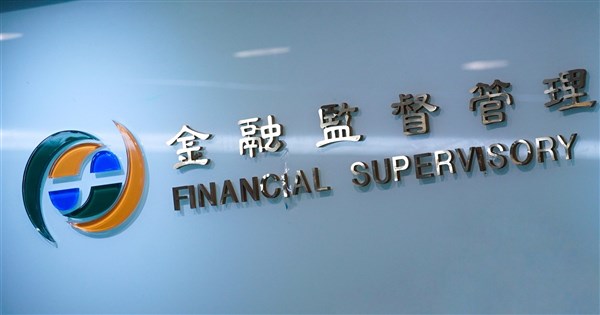
(中央社記者蘇思云台北22日電)程式語言PHP存在重大安全漏洞,外界關注對於台灣金融業網站是否有影響。金管會表示,已啟動3大因應措施,包含立即針對所有金融業發布緊急資安情資並公告情資,也監測掃描所有金融機構情形,並個別通知還有曝險的金融機構做緊急應處。
PHP官方於10月21日公布兩項重大資安漏洞(CVE-2026-109618、CVE-2026-109619)並發布安全更新。相關漏洞可能使攻擊者在未經身分驗證的情況下,遠端執行程式碼,危及網站、系統運作及資料安全。數發部資安署今天表示,已啟動緊急應變機制,並成立專案小組應處。
金管會資訊服務處處長林裕泰表示,台灣金融業使用PHP比率低於7成,金管會已啟動3大因應措施,第一,金融資安資訊分享與分析中心(F-ISAC)一早針對所有金融業發布緊急資安情資,包含描述漏洞、應該採取哪些修補措施等,若暫時無法修補也提供暫時緩解方案。
林裕泰指出,第二,F-ISAC也在網站上公告所有情資;第三,平常也都有監測金融業對外的網際網路曝險狀況,針對特定資安漏洞,也特別用監測機制掃描所有金融機構情形,若掃描發現狀況,也已經由F-ISAC通知個別還有曝險的金融機構做緊急應處,目前金融業都在緊急處理中。(編輯:楊蘭軒)1151022